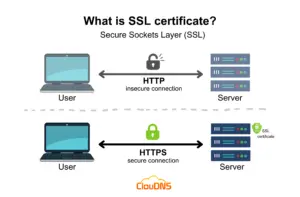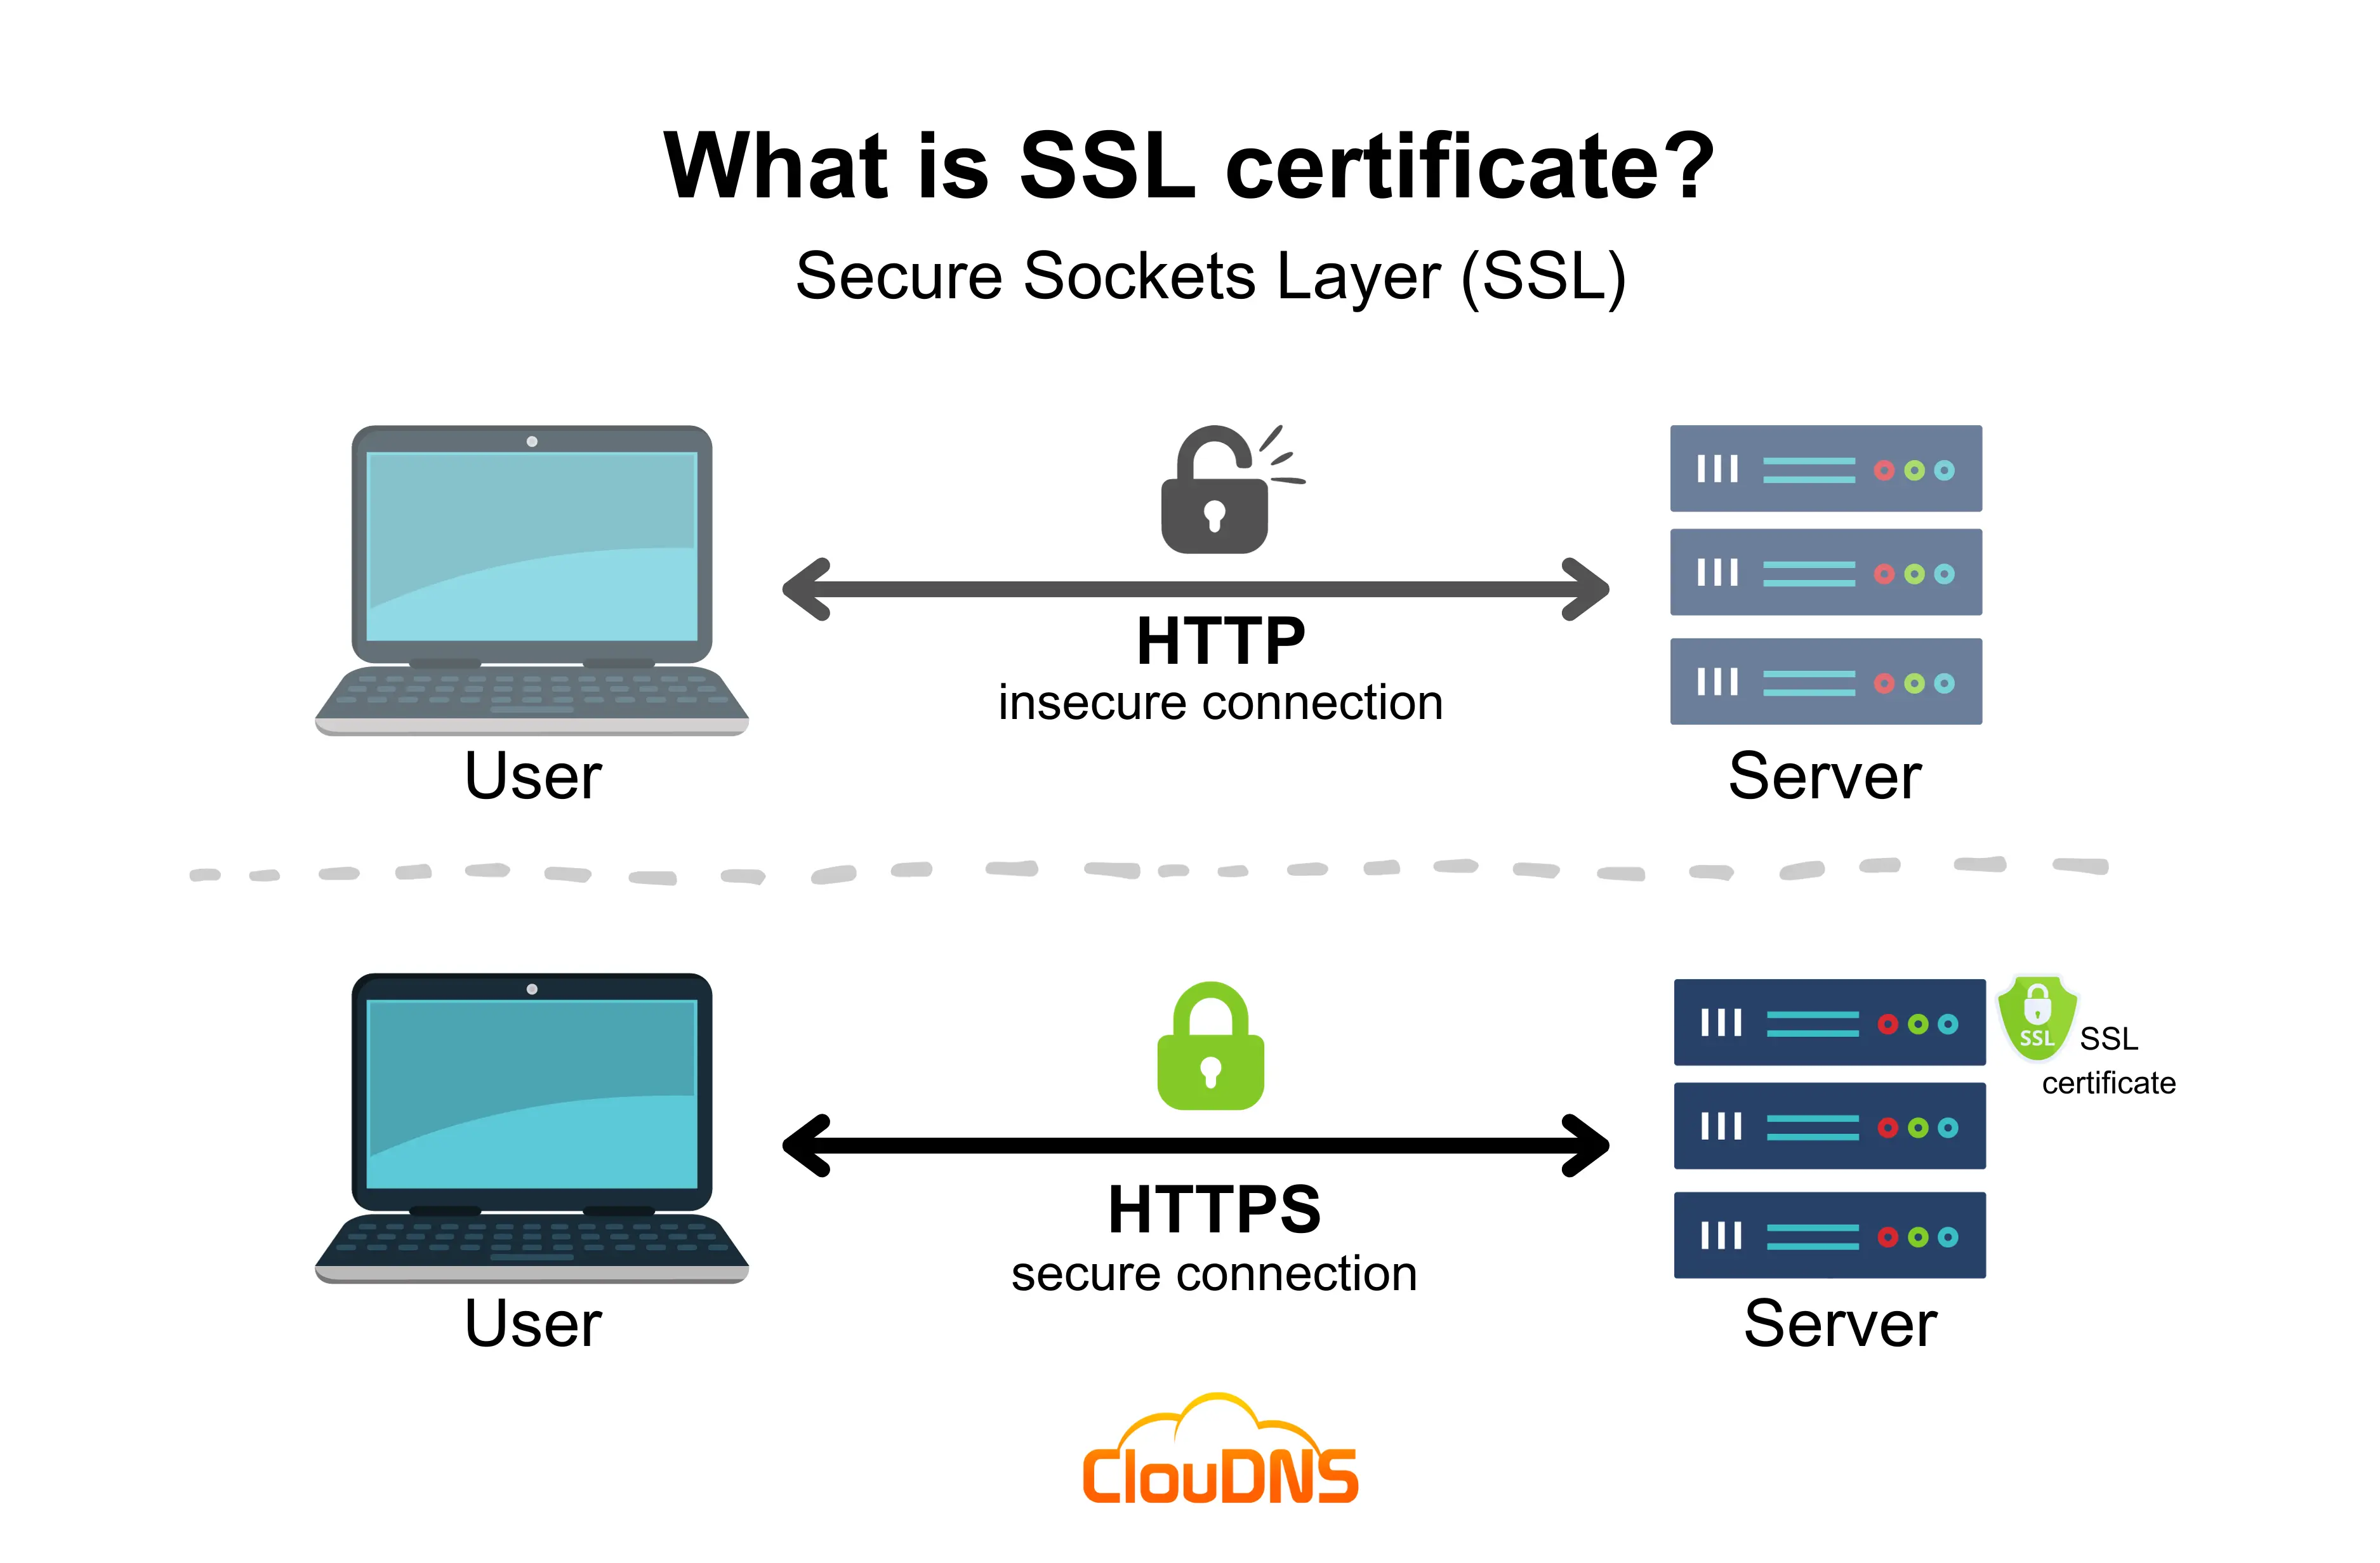
گواهی SSL نام رایجی برای گواهی دیجیتالی است که وبسایت با استفاده از آن اتصال HTTPS را برقرار میکند. در عمل، ارتباط امن وب امروز با پروتکل TLS انجام میشود؛ SSL نسخه قدیمیتری است و دیگر نباید بهعنوان پروتکل امن روز به آن تکیه کرد. گواهی به مرورگر کمک میکند هویت دامنه را بررسی کند و کلیدهای لازم برای برقراری ارتباط رمزگذاریشده را بشناسد. در نتیجه، دادههایی که میان مرورگر و سرور در مسیر انتقال جابهجا میشوند، در برابر خواندن یا دستکاری ساده محافظت میشوند.
داشتن گواهی بهتنهایی برای امنبودن کامل یک وبسایت کافی نیست و معتبر بودن اتصال هم تضمین نمیکند که کسبوکار صاحب سایت قابلاعتماد یا خود سایت عاری از بدافزار باشد. برای استفاده درست از HTTPS باید گواهی معتبر و منطبق با دامنه نصب شود، صفحات و منابع سایت از اتصال امن استفاده کنند، درخواستهای HTTP به HTTPS هدایت شوند و تمدید گواهی پیش از انقضا انجام شود. در ادامه، تفاوت گواهیهای رایج، کاربرد آنها، مراحل کلی راهاندازی HTTPS و خطاهایی را میخوانید که ممکن است پس از نصب رخ دهند.
گواهی SSL چیست و چه ارتباطی با TLS و HTTPS دارد؟
گواهی SSL/TLS یک سند دیجیتالی است که به دامنه یا سرور وبسایت مربوط میشود و اطلاعاتی مانند نام دامنه و کلید عمومی را در خود دارد. مرورگر با بررسی گواهی و زنجیره اعتماد آن، هویت سرور را ارزیابی میکند. سپس مرورگر و سرور با استفاده از TLS ارتباطی رمزگذاریشده برقرار میکنند.
اصطلاح «گواهی SSL» هنوز در میان کاربران و شرکتهای میزبانی رایج است، اما پروتکل مورد استفاده در اتصال امن وب، TLS است. SSL نسخهای قدیمی و منسوخشده محسوب میشود؛ بنابراین وقتی از خرید یا نصب SSL صحبت میشود، معمولاً منظور گواهیای است که برای فعالکردن HTTPS با TLS به کار میرود.
- گواهی: مدرک دیجیتالی مرتبط با دامنه و کلید عمومی سرور است.
- TLS: پروتکلی برای حفاظت از ارتباط میان مرورگر و سرور است.
- HTTPS: نسخه امن HTTP است که از TLS برای حفاظت از ارتباط استفاده میکند.
گواهی SSL چه کاری انجام میدهد؟
HTTPS با کمک TLS سه ویژگی مهم برای ارتباط فراهم میکند: رمزگذاری دادهها هنگام انتقال، تشخیص برخی تغییرات غیرمجاز در مسیر و بررسی هویت سرور بر اساس گواهی. این حفاظت برای ورود به حساب کاربری، ارسال فرمها و پرداخت اینترنتی اهمیت دارد؛ اما اطلاعات را پس از رسیدن به سرور رمزگذاریشده نگه نمیدارد و جایگزین امنیت نرمافزار، سرور یا پایگاه داده نیست.
گواهی معتبر همچنین به مرورگر امکان میدهد بررسی کند اتصال به دامنهای برقرار شده که گواهی برای آن صادر شده است. با این حال، گواهی بهتنهایی واقعی یا معتبر بودن یک فروشگاه یا محتوای آن را تضمین نمیکند. وبسایتهای جعلی نیز ممکن است گواهی معتبر داشته باشند؛ بنابراین هنگام ورود اطلاعات حساس، نام دامنه و نشانی سایت را هم بررسی کنید.
انواع گواهی SSL/TLS
گواهیها را میتوان بر اساس میزان اعتبارسنجی هویت و تعداد دامنههای پوششدادهشده دستهبندی کرد. این دو دستهبندی با هم فرق دارند: برای نمونه، گواهی DV ممکن است فقط برای یک دامنه یا برای چند نام دامنه صادر شود.
| نوع اعتبارسنجی | چه چیزی بررسی میشود؟ | کاربرد معمول |
|---|---|---|
| DV (اعتبارسنجی دامنه) | کنترل متقاضی بر دامنه | وبسایتهای شخصی، محتوایی و بسیاری از کسبوکارها |
| OV (اعتبارسنجی سازمان) | کنترل دامنه و اطلاعات سازمان | سازمانهایی که میخواهند اطلاعات هویتی تأییدشده داشته باشند |
| EV (اعتبارسنجی گسترده) | بررسیهای هویتی گستردهتر درباره سازمان | سازمانهایی که به فرایند اعتبارسنجی گسترده نیاز دارند |
هر سه نوع برای ایجاد اتصال HTTPS به کار میروند؛ تفاوت اصلی آنها در نوع و میزان بررسی هویت است، نه در اینکه یکی رمزگذاری قویتری از دیگری فراهم کند. گواهی DV هویت حقوقی یا اعتبار تجاری صاحب سایت را تأیید نمیکند. گواهیهای OV و EV اطلاعات بیشتری درباره سازمان اعتبارسنجیشده فراهم میکنند، اما بهخودیخود ثابت نمیکنند که آن سازمان قابلاعتماد است.
از نظر پوشش دامنه نیز گواهی میتواند برای یک نام دامنه، چند نام مشخص (SAN) یا دامنه اصلی و زیردامنههای آن (Wildcard) صادر شود. پیش از انتخاب، فهرست دامنهها و زیردامنههایی را که باید با HTTPS در دسترس باشند بررسی کنید.
چگونه HTTPS را برای سایت راهاندازی کنیم؟
روش نصب به شرکت میزبانی و نرمافزار سرور بستگی دارد؛ بسیاری از سرویسهای میزبانی امکان فعالسازی یا مدیریت خودکار گواهی را فراهم میکنند. روند کلی به این شکل است:
- مشخص کنید گواهی باید کدام دامنهها و زیردامنهها را پوشش دهد.
- از شرکت میزبانی یا یک مرجع صدور معتبر، گواهی مناسب تهیه یا فعال کنید. بعضی مراجع، از جمله Let’s Encrypt، گواهیهای DV را بدون دریافت هزینه صادر میکنند؛ هزینه احتمالی مدیریت یا خدمات میزبانی جداگانه است.
- گواهی و زنجیره میانی موردنیاز را روی سرور یا از طریق پنل میزبانی نصب کنید.
- بررسی کنید گواهی معتبر، منقضینشده و منطبق با نام دامنه باشد.
- درخواستهای HTTP را با ریدایرکت دائمی به نشانی متناظر HTTPS هدایت کنید.
- نشانی تصاویر، فایلهای CSS، اسکریپتها و دیگر منابع سایت را بررسی کنید تا همه از HTTPS بارگیری شوند.
- تمدید گواهی را خودکار کنید یا برای تمدید بهموقع آن یادآور و پایش تنظیم کنید.
ریدایرکت HTTP به HTTPS باید پس از آمادهشدن نسخه امن سایت تنظیم شود. اگر صفحات امن، منابعی مانند تصویر یا اسکریپت را از HTTP بارگیری کنند، ممکن است محتوای ترکیبی (Mixed Content) ایجاد شود؛ مرورگرها برخی منابع ناامن را مسدود میکنند یا درباره آنها هشدار میدهند.
خطاهای رایج پس از نصب گواهی
- گواهی برای دامنه دیگری صادر شده است: مطمئن شوید نام دامنه و شکلهای مورد استفاده آن، مانند نسخه دارای www یا بدون www، در گواهی پوشش داده شدهاند.
- گواهی منقضی شده است: تاریخ اعتبار را بررسی و تمدید خودکار را فعال یا تنظیمات آن را اصلاح کنید. مدت اعتبار و زمان تمدید به صادرکننده گواهی بستگی دارد.
- مرورگر صادرکننده را معتبر نمیشناسد: گواهی و زنجیره گواهیهای میانی را در سرور بررسی کنید و از مرجع صدور مورد اعتماد مرورگر استفاده کنید.
- بعضی صفحات یا فایلها هنوز HTTP هستند: نشانی منابع سایت را اصلاح کنید و پس از تغییر، حافظه نهان (کش) سایت یا سامانه مدیریت محتوا را پاک کنید.
- ریدایرکت حلقه ایجاد کرده است: تنظیمات ریدایرکت را در سرور، افزونهها، سامانه مدیریت محتوا و پراکسی یا CDN بررسی کنید تا چند قاعده متناقض همزمان اجرا نشوند.
پرسشهای متداول
آیا SSL و HTTPS یکی هستند؟
خیر. گواهی SSL نام رایج گواهی مورد استفاده برای راهاندازی اتصال امن است؛ HTTPS نسخه امن HTTP و TLS پروتکل محافظت از ارتباط است. در وب امروزی، اتصال HTTPS با TLS برقرار میشود.
آیا گواهی رایگان برای سایت کافی است؟
برای فعالکردن HTTPS، گواهی DV رایگان میتواند نیاز بسیاری از سایتها را برآورده کند. انتخاب نوع گواهی به نیاز اعتبارسنجی هویت سازمان و دامنههای موردنیاز بستگی دارد؛ رایگان یا پولی بودن، بهتنهایی معیار امنیت اتصال نیست.
آیا داشتن گواهی SSL جلوی فیشینگ را میگیرد؟
خیر. گواهی کمک میکند اتصال با دامنهای برقرار شود که در گواهی ثبت شده است، اما اعتبار یا درستکاری صاحب سایت را تضمین نمیکند. دامنه را با دقت بررسی کنید و بهتنهایی به وجود HTTPS اکتفا نکنید.
آیا نصب گواهی بهتنهایی کافی است؟
خیر. باید ریدایرکت HTTP به HTTPS، بارگیری امن همه منابع صفحه، تطبیق گواهی با دامنه و تمدید بهموقع نیز بررسی شوند. امنبودن سایت به تنظیمات سرور و نرمافزار و نحوه نگهداری دادهها هم وابسته است.
آیا HTTPS رتبه سایت را در گوگل افزایش میدهد؟
HTTPS یکی از سیگنالهای رتبهبندی گوگل است، اما بهتنهایی رتبه بالا را تضمین نمیکند و جای محتوای مفید یا دیگر عوامل رتبهبندی را نمیگیرد.
جمعبندی
گواهی SSL/TLS برای برقراری HTTPS و تأیید دامنه در ارتباط مرورگر و سرور به کار میرود. برای راهاندازی درست، گواهی مناسب دامنه را نصب کنید، همه منابع را از HTTPS بارگیری کنید، ریدایرکت را بیازمایید و تمدید گواهی را فراموش نکنید. HTTPS از ارتباط در مسیر انتقال محافظت میکند، اما جایگزین بررسی اعتبار سایت و رعایت دیگر اصول امنیتی نیست.